StreamLive 입력 보안 그룹
On this page
입력 보안 그룹은 PUSH 입력에 접속할 수 있는 송출 IP를 제한합니다. 실제 영상 송출 참조 대상의 공인 IP를 허용하고 생성한 Input에 연결합니다.
사전 준비
- StreamLive 사용 권한과 대상 리전을 확인합니다.
- 송출 장비 또는 중계 서비스의 공인 IP를 준비합니다.
- NAT를 사용한다면 장비의 사설 IP가 아니라 외부에서 보이는 출구 IP를 확인합니다.
- StreamLink로 중계한다면 StreamLive에 실제 접속하는 StreamLink 출력 측 IP를 기준으로 합니다.
RTMP 입력에서 사용자 이름 / 비밀번호 인증을 설정했다면 송출 측에도 동일한 정보를 적용해야 합니다.
콘솔 설정
- StreamLive 콘솔의 Security Group 메뉴를 엽니다.
- 새 보안 그룹을 생성하고 목적을 구분할 수 있는 이름을 입력합니다.
- IP 허용 목록에 실제 송출 주소를 추가합니다. 단일 IPv4는 /
32형태로 지정합니다. - 저장 후 허용 목록을 다시 확인합니다.
- Input → Create Input에서 이 보안 그룹을 선택합니다.
생성한 Security Group을 대상 Input에 연결합니다.
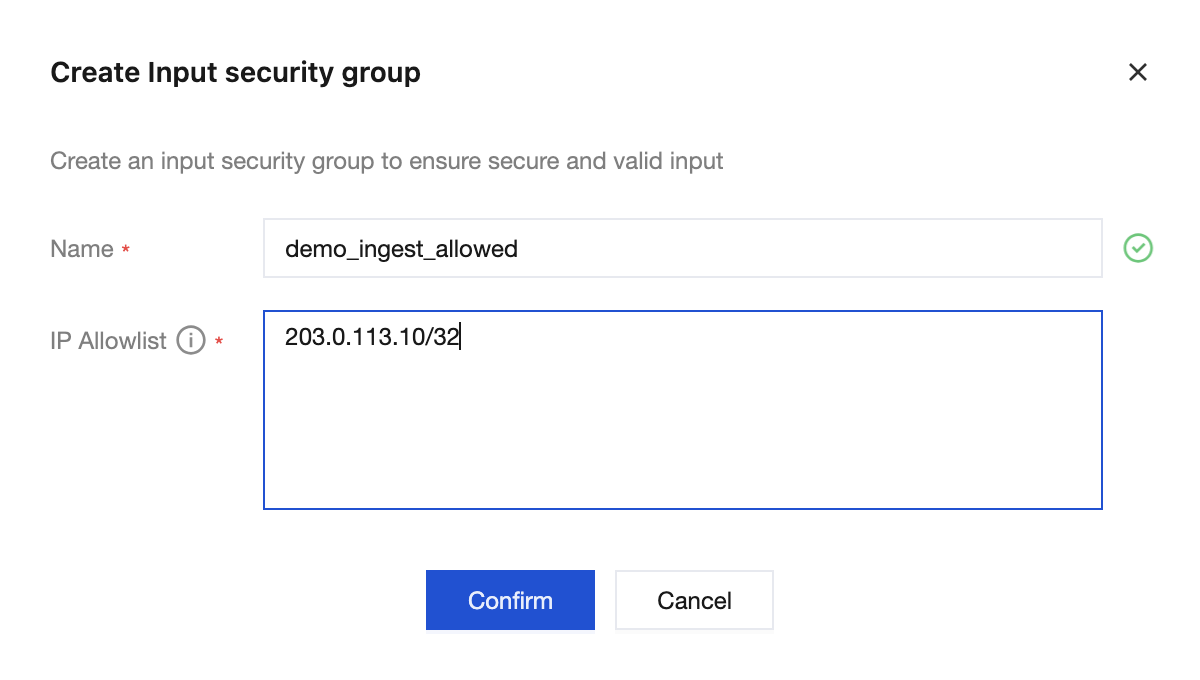
화면의 203.0.113.10/32는 문서용 예시입니다. 실제 송출 공인 IP로 바꿉니다. 이름과 IP를 입력한 뒤 Confirm으로 생성하고, Input 생성 화면에서 이 그룹을 선택합니다.
API 예시
아래 203.0.113.10은 문서용 주소입니다. 실제 공인 IP로 바꾼 뒤 실행합니다.
LANGUAGE
tccli mdl CreateStreamLiveInputSecurityGroup --region ap-seoul \
  --Name demo_ingest_allowed \
  --Whitelist "203.0.113.10/32"
LANGUAGE
tccli mdl DescribeStreamLiveInputSecurityGroups --region ap-seoul응답에서 생성된 그룹 ID와 허용 IP를 확인합니다. 이 ID는 입력 생성 시 SecurityGroupIds에 사용합니다.
적용 확인
| 확인 지점 | 확인 내용 |
|---|---|
| 보안 그룹 | 실제 송출 공인 IP가 포함됨 |
| Input | 생성한 보안 그룹 ID가 연결됨 |
| 송출 | 허용된 송출 측에서 수신 성공 |
| 연결 확인 | NAT 출구 IP, 중계 IP, 리전, 입력 주소 확인 |
송출 측 공인 IP를 허용 목록에 등록합니다. 0.0.0.0/0은 모든 IPv4 주소를 허용하는 설정입니다.
변경과 종료
정책 변경 전 연결된 Input과 송출 IP를 확인합니다. 테스트 후 참조 관계를 확인하고 전용 그룹을 정리합니다.